Обновленная функциональность vCloud Director 8.20
С выходом vCloud Director 8.20 появились новые функции, в частности стали доступны сетевые сервисы, улучшающие безопасность и позволяющие выполнять расширенное управление рабочими нагрузками. Плюс ко всему добавились новые способы подключения к гибридному облаку. Помимо озвученного, решение тесно интегрируется с виртуализацией на уровне сети (VMware NSX), позволяя конечным пользователям изменять большинство сетевых настроек, недоступных ранее.
# Расширение сетевых функций NSX
Работая с vCloud Director 8.20, сервис-провайдеры получили возможность абстрагировать и определять больше функций NSX на уровне отдельного клиента (tenant) и формировать новые сервисные предложения, а заказчики – использовать следующие особенности:
- Динамическая маршрутизация – добавлена поддержка протокола OSPF и алгоритмов BGP для автоматического создания таблиц маршрутизации между шлюзами VMware NSX Edge. Ранее в vCloud Director поддерживались только статические маршруты между vApp-сетями, подключенными к одной или разным сетям организации VDC. Динамическая маршрутизация, реализованная в vCD20, позволяет уйти от настройки статических маршрутов в случае, когда виртуальным машинам, расположенным в разных сетях организации VDC, необходимо взаимодействовать друг с другом. Для такой конфигурации необходимо обратиться к свойствам шлюза NSX и перейти на закладку Routing.
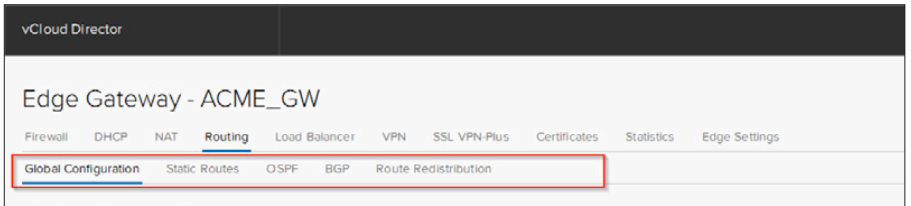
Обзор свойств Edge Gateway для настройки маршрутизации
- Распределенный брандмауэр – добавлена функция определения гранулированных политик безопасности, включая правила файервола для трафика, следующего в пределах организации VDC. Но чтобы выполнять такие действия, пользователь должен обладать соответствующими полномочиями.
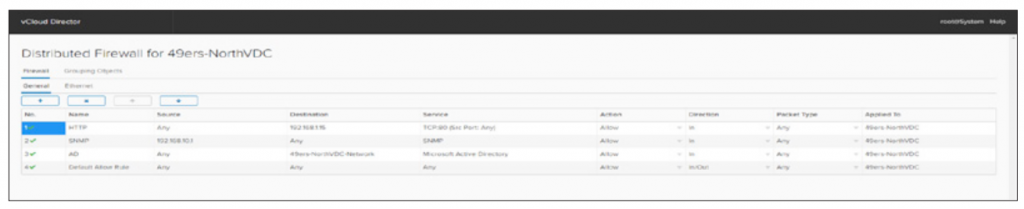
Настройка распределенного брандмауэра
- Tenant layer 2 (L2) VPN access – добавлена возможность построения туннеля между сетями в организации VDC и on-premise-сетями на стороне предприятия, что актуально при работе с гибридным облаком. Такой туннель создает L2 широковещательный домен между сайтами, позволяя двум различным сетям выступать как единое целое и работать с виртуальными машинами так, как если бы они располагались в одной IP-подсети. Для этих целей vCloud Director использует NSX L2 VPN-сервер. При этом пользователь, работающий с организацией VDC, может подключаться к L2 VPN-серверу используя on-premise виртуализированную сеть NSX или автономный аплайнс NSX Edge.
Важно! Используя L2 VPN-туннель можно расширять только маршрутизируемые сети организации VDC. В противном случае необходима конвертация до формата subinterface.
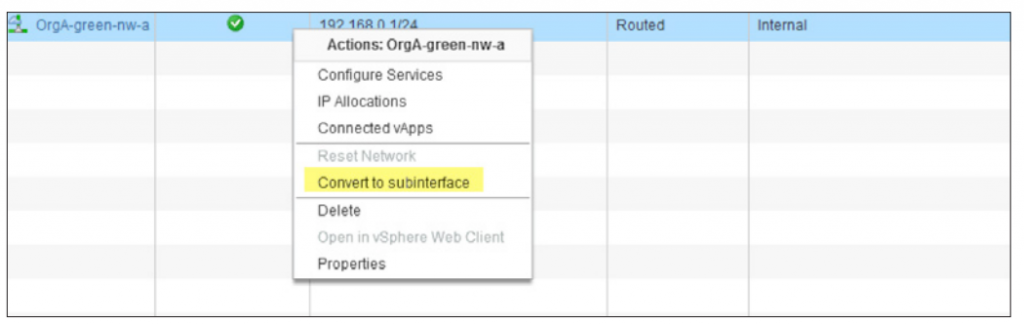
Пример конвертации сети организации
- Tenant SSL VPN – обеспечивает доступ к организации VDC средствами SSL-клиента. В этой версии релиза добавлена поддержка SSL VPN-доступа наряду с существующими IPSec и L2 VPN. С помощью SSL VPN удаленные пользователи подключаются к SSL-серверу, сконфигурированному на шлюзе NSX Edge, и получают доступ к приложениям или сетям в организации VDC. При этом, когда устанавливается удаленное SSL-подключение, SSL-сервер выдает каждому подключившемуся клиенту выделенный приватный IP-адрес. Для настройки SSL-сервера необходимо обратиться к Edge Gateway -> Edge Gateway Services -> SSL VPN-Plus.
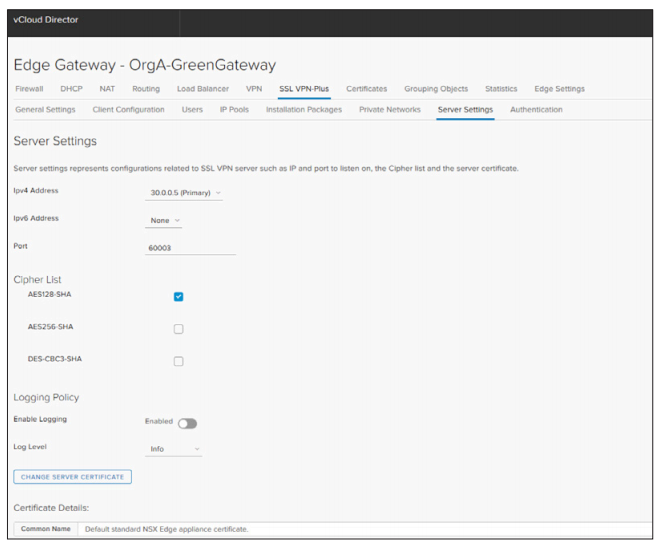
Свойства SSL VPN-сервера
- Балансировка нагрузки – обеспечивает равномерное распределение входящего трафика с помощью пула серверов. При этом поддерживаются типовые приложения, использующие в работе протоколы HTTP, HTTPS, TCP, UDP. Настройка пула выполняется на стороне Edge Gateway -> Load Balancer -> Pools. Здесь же задаются IP-адреса для виртуальных машин, участвующих в балансировке нагрузки.
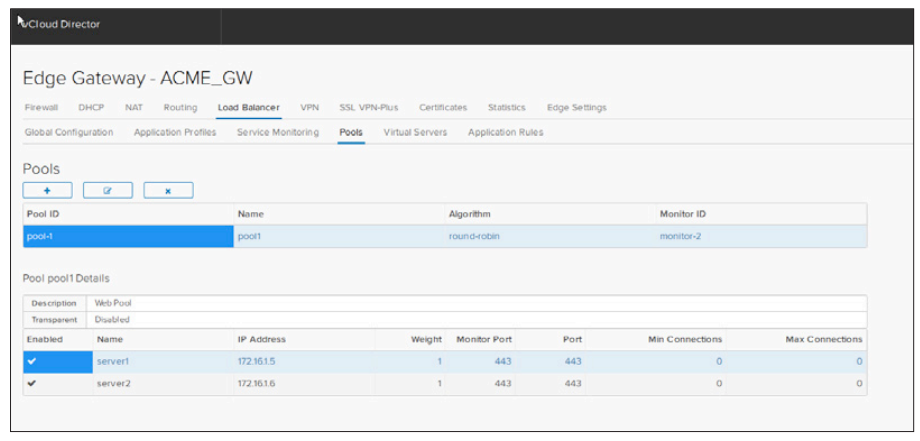
Окно конфигурации Load Balancer
Обратите внимание, что Load Balancer также нуждается в IP-адресе, поскольку на него поступают входящие запросы.
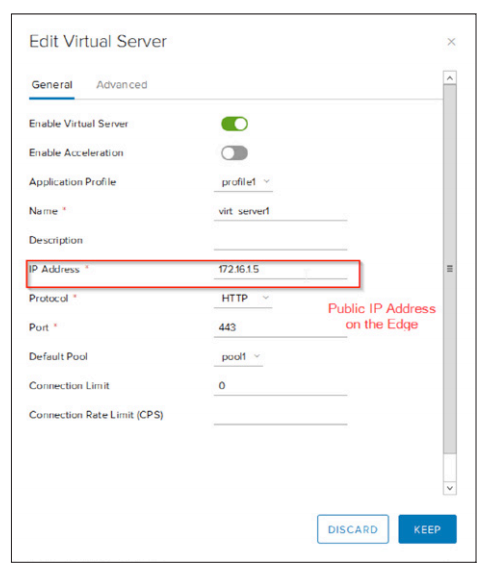
Редактирование параметров виртуального сервера
Примечательно, что пользователь может управлять входящим трафиком, определяя пути перенаправления на соответствующий пул серверов. Для этих целей используют Application Profile, определяя профиль приложения в соответствии с заданными параметрами.
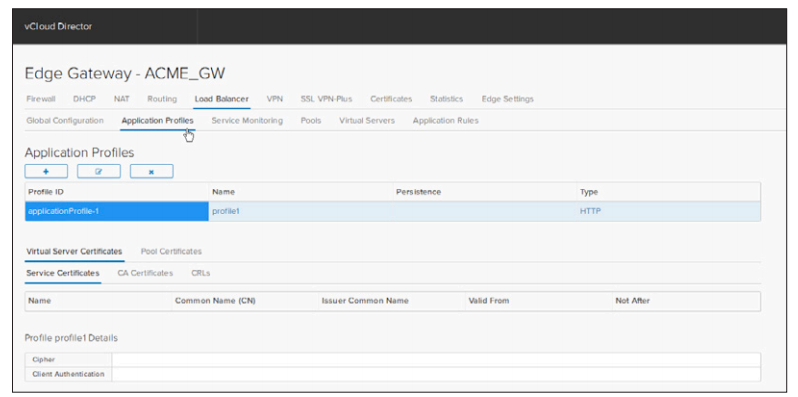
Окно профиля приложений
# Кастомизированный контроль доступа на основе ролей
Как известно, технический персонал поставщика выполняет множество задач, включая поддержку пользователей и инфраструктуры. Сопоставляя конкретные роли с мета-функциями, выполняемыми администратором, можно повысить уровень безопасности. vCloud Director 8.20 позволяет создавать кастомизированные роли для арендаторов (тенантов), которые определяются на основе функциональных задач или подзадач администрирования vCD. Чтобы создать роль, необходимо выбрать соответствующую функцию и определиться с пользователем, назначаемым на новую роль.
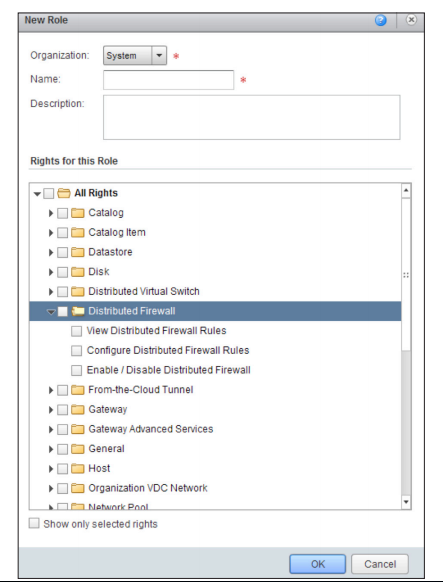
Окно определения ролей
Аналогичным образом создаются кастомизированные роли для администраторов организации. И хотя существуют роли, созданные по умолчанию, добавление собственной обеспечит более гибкий и гранулированный контроль доступа. Кроме того, настраиваемые роли позволяют ограничивать доступ к определенным опциям и функциям согласно договоренности с поставщиком услуг.
Заключение
В этой статье мы рассмотрели лишь некоторые возможности, доступные в vCloud Director 8.20. Следите за новыми материалами первого блога о корпоративном IaaS. В следующих статьях поговорим об архитектурных обновлениях vCD, в частности затронем тему импорта виртуальных машин в vCloud Director.
*Текст подготовлен с использованием официальной документации VMware